「ホテルWi-Fiは使うな」は本当?Microsoft警告とWindowsの安全対策
「WindowsユーザーはホテルのWi-Fiを使うな」とMicrosoftが緊急警告した――この見出しは、方向性は正しいものの少し強すぎます。Microsoftは2026年7月31日、ホテルや会議場などの正規Wi-Fiゲートウェイを侵害し、旅行者を偽ログインや偽更新へ誘導する攻撃「CaptiveCrunch」を公表しました。
Microsoftの実際の推奨は、ホテル・空港・会議場などのゲストWi-Fiを信頼できない回線として扱い、可能ならスマホのテザリング、eSIMなど自分で管理できる回線を使うことです。Wi-Fiへ接続しただけで自動的に感染する、と発表したわけではありません。しかし、正しいSSIDへつないでも施設側のゲートウェイが侵害されていれば、利用者には見抜きにくい点が今回の怖さです。
「ホテルWi-Fiは使うな」という見出しは本当?
| 話題の言い方 | 確認できた事実 | 判定 |
|---|---|---|
| Microsoftが緊急警告 | Microsoft Security Blogが2026年7月31日にCaptiveCrunchを公表し、旅行者と組織へ具体的な対策を示した | 公表・警告の趣旨は事実 |
| WindowsユーザーはホテルWi-Fiを使うな | 公式文はホテル、会議場、空港等のゲストWi-Fiを信頼せず、可能なら私設回線を使うよう推奨 | 一律禁止という表現は強すぎる |
| 接続すると感染する | 公表された流れでは、偽ページでの入力、ファイル・コマンド実行などが侵害の分岐点 | 接続だけで感染確定ではない |
| Windowsだけが危険 | Windows向けRATが中心だが、AndroidへAPKを促す表示も確認された | Windows限定ではない |
Microsoftは、2026年5月初め以降、ロシア系脅威グループMidnight Blizzardの小集団とされるStorm-2945が、世界の宿泊施設ネットワークを使った攻撃を行ったと説明しています。主な標的は企業アカウントを持つ旅行者です。すべてのホテルWi-Fiが侵害されたという意味ではありませんが、利用者側で安全な施設を見分ける方法もありません。
CaptiveCrunchはどうやって旅行者をだますのか
ホテルのWi-Fiでは、接続直後に部屋番号や利用規約を入力する「キャプティブポータル」が開きます。CaptiveCrunchは、この仕組みを提供するゲートウェイを侵害し、DNSやHTTP通信を攻撃者のサーバーへ振り向けます。偽物のSSIDを作る「悪魔の双子」だけを警戒していても防げません。
- 正規のホテル・会議場Wi-Fiへ接続:SSID自体は本物でも、上流のゲートウェイが侵害されている場合がある。
- 通信を攻撃者側へリダイレクト:通常のWebアクセスやポータル表示をきっかけに偽ページへ送られる。
- 入力または実行を要求:Microsoftのログイン、デバイスコード、偽のブラウザ・OS更新、証明書、診断ツール、コマンド実行を促す。
- アカウント・端末を侵害:入力した認証情報や承認済みセッションを盗む、またはWindows向け遠隔操作マルウェアを動かす。

MFAを使っていてもデバイスコードは入力しない
特に紛らわしいのが「デバイスコードフィッシング」です。攻撃者が用意したコードを、利用者が本物のMicrosoftページで入力してログインすると、攻撃者側のセッションが承認されます。その過程でMFAを通過しても安全の証拠にはなりません。
自分でテレビ、ゲーム機、CLIなどの連携を開始していないのに、ホテルWi-Fi画面から「このコードをMicrosoftで入力」と案内されたら中止します。MFA通知も、自分が始めたログインと一致しない限り承認しません。
偽更新とClickFixは「自分で実行させる」攻撃
CaptiveCrunchでは、ブラウザやWindowsの更新に見せたファイル、診断ツール、セキュリティユーティリティのダウンロードを促します。また「接続エラーを直す」などと称し、PowerShellやコマンドプロンプトへ文字列を貼り付けさせるClickFixも使われました。
Microsoftが確認したWindows向けRATは、ファイル、キー入力、ブラウザの認証情報・セッショントークン、音声・映像などを取得し、遠隔コマンドを実行できると説明されています。ポータル画面の指示は、見た目が自然でも実行しないでください。
接続しただけ?操作別に危険度を判断する
| ホテルWi-Fiで行ったこと | 判断 | 今すぐすること |
|---|---|---|
| 接続しただけ。ログイン、入力、ダウンロード、実行なし | 攻撃画面へ露出した可能性はあるが、感染確定ではない | 切断・登録削除。信頼できる回線で更新とスキャン、サインイン履歴を確認 |
| ホテルの利用規約、姓、部屋番号だけを入力 | 施設が通常求める最小情報の範囲。ただし同じパスワードを使わない | 不審な遷移がなければ監視。今後は機密操作を私設回線へ |
| Microsoft等のID・パスワード、デバイスコードを入力、MFAを承認 | アカウント侵害として扱う | きれいな端末・回線でパスワード変更、サインアウト/セッション失効、履歴確認。会社へ即連絡 |
| 更新・APK・証明書を導入、ファイルを実行、コマンドを貼り付けた | 端末侵害として扱う | ネットから隔離。会社PCはITへ連絡。個人PCも別端末でアカウント保護後、オフラインスキャンと専門確認 |
判断の境界は「ホテルWi-Fiへつないだか」だけではなく、何を入力し、何を実行したかです。何も実行していない人へ「必ず初期化」と断定する必要はありません。一方、デバイスコードやセッションが盗まれた場合は、パスワード変更だけで終えず、既存セッションも失効させます。
旅行中の安全な接続方法。おすすめ順
| 接続方法 | 今回の攻撃への強さ | 向く場面 |
|---|---|---|
| スマホのテザリング・eSIM・携帯回線 | 侵害されたホテルゲートウェイを経由しない | 仕事、決済、銀行、Microsoft 365、パスワード管理 |
| ホテルWi-Fi+接続直後から常時フルトンネルVPN | VPN確立後のDNSと通信を信頼先へ通せる。構成次第で強い | 会社指定VPNがあり、常時接続とキルスイッチを使える場合 |
| ホテルWi-Fi+手動/スプリットトンネルVPN | VPN開始前やトンネル対象外の通信が残る | 機密操作を避け、保護範囲を理解して使う場合 |
| ホテルWi-Fiのみ | ゲートウェイ侵害を利用者が見抜けない | 機密性のない閲覧に限定。ポータル以外へ情報を入れない |
海外旅行なら、対象VisaカードでもらえるGigSky無料eSIMを確認してください。対象のVisa Platinumは1GB、Visa Infiniteは3GBを15日間無料で使え、到着直後の安全な回線として役立ちます。容量や料金で選ぶ場合は、海外のeSIM・ローミング・Wi-Fi比較でeSIM、携帯会社のローミング、レンタルWi-Fiを比較できます。
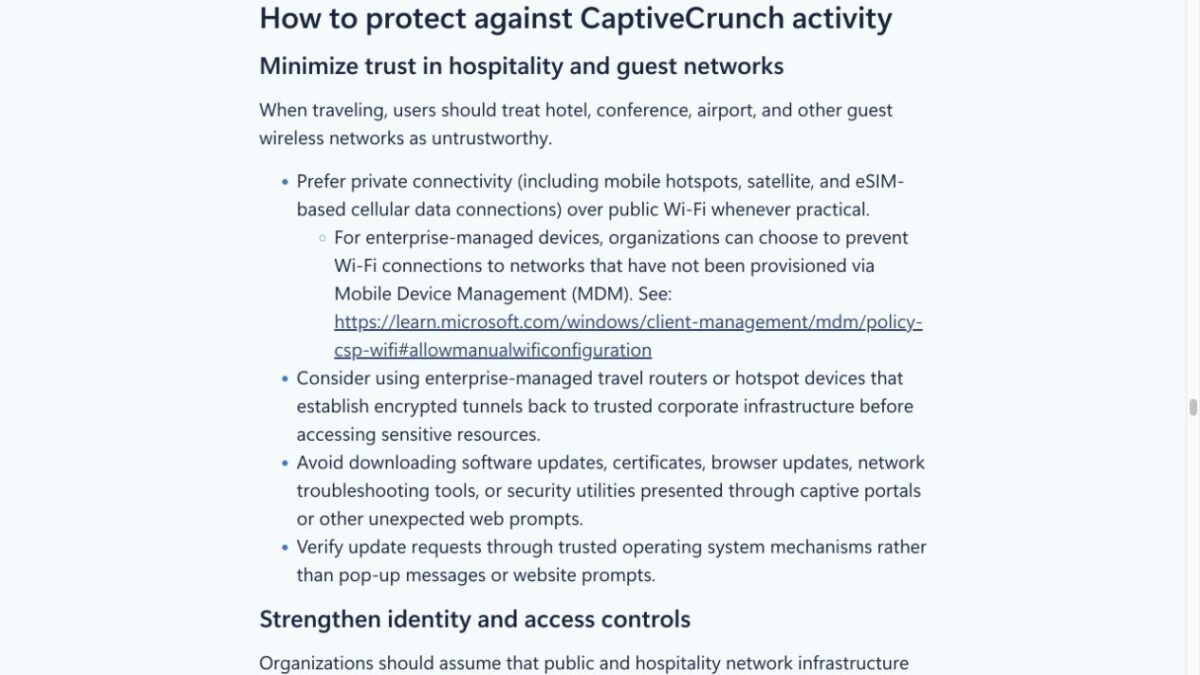
ホテルWi-Fiを使うならWindowsで行う7つの対策
- SSIDを施設へ確認:客室案内やフロントで正確な名前を確認する。似たSSIDへの誤接続は防げます。ただし正規ゲートウェイの侵害までは見抜けません。
- ネットワークプロファイルを「パブリック」へ:Windows 11の「設定」→「ネットワークとインターネット」→「Wi-Fi」→接続中のネットワークで、ネットワークプロファイルを「パブリック」にします。
- Microsoft Defender Firewallをオン:「Windows セキュリティ」→「ファイアウォールとネットワーク保護」で、パブリックネットワークのFirewallがオンか確認します。
- 共有と検出を使わない:ファイル・プリンター共有をオフにし、他の端末からPCが見えない状態にします。
- 更新はOS・公式アプリから:Windows Updateは「設定」→「Windows Update」から実行します。ポータルに出た更新ボタン、証明書、ブラウザ拡張、診断ツールは使いません。
- 会社のVPNはポータル通過直後に接続:常時フルトンネル、キルスイッチ、会社指定設定を優先します。VPNが確立する前に仕事のサイトを開きません。
- チェックアウト後に登録を削除:「設定」→「ネットワークとインターネット」→「Wi-Fi」→「既知のネットワークの管理」から削除し、自動接続を残しません。
Windows 10の通常サポートは2025年10月14日に終了しています。延長セキュリティ更新など個別の保護策がない旅行用PCは、更新を受けられるWindows 11へ移行してください。古い予備PCだから安全、ということはありません。
VPNとHTTPSの鍵マークだけでは足りない
VPNは「つながる前」と「トンネル外」を守れない場合がある
VPNは有効な対策ですが、種類を分けて考えます。手動でVPNアプリを起動する構成では、ホテルのポータルを開いてからトンネルが確立するまでの通信が残ります。スプリットトンネルでは、会社指定外のDNSやブラウザ通信がホテル側へ出る場合があります。
ReliaQuestは、すべてのDNSと通信を信頼できるネットワークへ通す常時接続のフルトンネルVPNを強い対策として挙げています。ただし偽更新を自分でダウンロードして実行すれば、VPN接続後でも救ってはくれません。最初の選択肢は、ホテル回線そのものを通らないテザリング・eSIMです。
鍵マークは「このドメインとの暗号化」を示すだけ
ブラウザの鍵マークやHTTPSは大切ですが、「そのサイトがMicrosoftやホテル本人である」と保証する表示ではありません。攻撃者が正規サイトに似た別ドメインを用意し、そのドメイン用の有効な証明書を取得すれば、偽サイトにもHTTPSは表示されます。
- メールやポータル内のリンクからログインせず、公式アプリ・保存済みブックマークから開く。
- ドメインを末尾まで確認し、1文字違い、余分な単語、見慣れない国別ドメインを避ける。
- 判断できなければ、その場でログインせずテザリングへ切り替える。
すでにホテルWi-Fiを使った場合の対処
1. 接続しただけで、入力・実行していない
- ホテルWi-Fiを切断し、「既知のネットワーク」から削除する。
- テザリングや自宅回線など信頼できる回線へ切り替える。
- Windows Update、Microsoft Defenderのセキュリティインテリジェンス更新、フルスキャンを実行する。
- Microsoftアカウントや会社アカウントの最近のサインインを確認する。
不審な画面を見ただけ、接続しただけなら感染確定ではありません。偽ページへ何を入力したか、何を保存・実行したかを思い出し、次の段階に該当すれば対応を引き上げます。
2. ID・パスワード・デバイスコードを入力、MFAを承認した
- 別のきれいな端末と信頼できる回線を使い、対象アカウントのパスワードを変更する。
- 個人Microsoftアカウントは最近のアクティビティを確認し、心当たりのない項目を「自分ではありません」と報告する。
- 「すべての場所からサインアウト」を実行する。Microsoftは反映に最大24時間かかる場合があると案内しています。
- MFAの電話番号・認証アプリ・パスキー、接続済みアプリ、メール転送ルールに見覚えのない追加がないか確認する。
- 会社・学校アカウントなら、自分で直し切ろうとせず、時刻、ホテル、SSID、表示された画面、入力した内容をIT管理者へ直ちに連絡する。
会社側では、サインインのブロック、セッション失効、攻撃者が登録した端末・MFA方法・アプリ同意の削除が必要になることがあります。パスワード変更だけでは、すでに発行されたセッションを止め切れない場合があります。
3. ファイル・APK・証明書を入れた、コマンドを実行した
- Wi-Fiと有線LANを切り、端末をネットワークから隔離する。
- 会社PCは電源をむやみに切ったりファイルを削除したりせず、会社のインシデント手順とIT担当者の指示を優先する。
- 個人PCでも、その端末からパスワード変更やネットバンキングをしない。別のきれいな端末でアカウントを保護する。
- 実行したファイル名、時刻、URL、画面、コマンドを記録する。証拠になるため、自己判断で履歴を消さない。
- Windows セキュリティの「ウイルスと脅威の防止」→「スキャンのオプション」からMicrosoft Defenderオフラインスキャンを実行する。
- 検出結果や利用目的によっては、専門家による調査、Windowsのクリーン再インストール、会社管理端末の再構築を行う。
オフラインスキャンは通常のWindows外で再起動して検査するため、常駐型マルウェアが隠れにくくなります。ただし「検出なし」は侵害が絶対にない証明ではありません。仕事の認証情報や顧客情報を扱った端末は、会社の判断を優先してください。
Windows・Android・iPhoneで違いはある?
| 端末 | Microsoftが今回確認・示唆した内容 | 旅行者の判断 |
|---|---|---|
| Windows | 遠隔操作型マルウェア、偽ブラウザ・OS更新、ClickFixが中心 | 最も具体的に報告された対象。偽更新・コマンドを絶対に実行しない |
| Android | Android向けAPKのダウンロードを促す表示を確認 | Playストア外のAPKをポータルから入れない |
| iPhone・macOS | Microsoft報告にはApple専用マルウェアの確認記載なし | ゲートウェイでのリダイレクトや認証情報詐取はOSを問わないため、機密ログインは私設回線へ |
「Windowsを持っていないから安全」とは言えません。今回の報告でApple専用マルウェアは確認されていませんが、偽ログインへ誘導する入口はネットワーク側です。スマートフォンでも、ホテルポータルからアプリ、構成プロファイル、証明書を入れないでください。
旅行前とチェックアウト時の安全チェックリスト
出発前
- Windows、ブラウザ、Microsoft Defenderを自宅など信頼できる回線で更新する。
- スマホのテザリング方法とデータ容量、海外ローミング料金を確認する。
- 海外ならeSIMを出発前に準備し、必要なアプリや地図をダウンロードする。
- 会社PCはVPN、MFA、緊急連絡先、紛失時の連絡手順を確認する。
- 重要アカウントは使い回しのないパスワードとパスキー/MFAを設定する。
ホテル滞在中
- 仕事、決済、銀行はテザリング・eSIMを優先する。
- ホテルWi-Fiのポータルでは、施設が必要とする最小情報以外を入力しない。
- デバイスコード、更新、証明書、診断ツール、コマンド実行の案内を拒否する。
- Windowsのネットワークをパブリックにし、Firewallをオンにする。
チェックアウト時
- ホテルWi-Fiの自動接続をオフにし、既知のネットワークから削除する。
- 不審な表示があった場合は、サインイン履歴とダウンロード履歴を確認する。
- 海外通信の戻し忘れを防ぐため、海外旅行前後のスマホ設定チェックリストで帰国時の設定を確認する。
よくある質問
ホテルWi-Fiへ接続しただけでPCを初期化すべきですか?
いいえ。Microsoftが公表した攻撃フローでは、偽ページでの入力、ファイル・コマンドの実行などが侵害の分岐点です。接続だけなら、切断・登録削除、信頼回線での更新・スキャン、サインイン履歴確認から始めます。何かを実行した場合は端末侵害として対応します。
ホテル公式のSSIDなら安全ですか?
偽SSIDへの誤接続は避けられますが、安全の保証にはなりません。CaptiveCrunchは正規の宿泊施設ゲートウェイが侵害された事例なので、公式SSIDでも偽ログインや偽更新を警戒します。
VPNを使えばホテルWi-Fiで仕事をしても大丈夫ですか?
会社指定の常時フルトンネルVPNが接続直後から確立し、キルスイッチも機能するなら強い対策です。手動VPNは接続前、スプリットトンネルは対象外通信が残ります。会社の方針を優先し、認証や重要操作は可能ならテザリング・eSIMを使ってください。
ポータルがWindows Updateを要求したら?
実行しません。Wi-Fiを切り、テザリングなど信頼できる回線へ切り替え、「設定」→「Windows Update」から確認します。ブラウザ更新もブラウザ本体のメニューや公式ストアから行います。
HTTPSの鍵マークがあればログインしてよいですか?
鍵マークだけでは不十分です。通信が暗号化されていても、接続先が正規サイトに似た攻撃者のドメインである場合があります。公式アプリや保存済みブックマークから開き、ドメインを最後まで確認します。
個人のMicrosoftアカウントで不審なログインを見つけたら?
Microsoftの最近のアクティビティで心当たりのないサインインを報告し、パスワード変更とすべての場所からサインアウトを行います。MFA方法や接続済みアプリも確認してください。
関連記事
一次情報・公式対策
- Microsoft Security Blog:CaptiveCrunchの調査と対策
- ReliaQuest:宿泊施設のDNSポイズニング調査
- Microsoft Support:ワイヤレス接続を安全に使う
- Microsoft Support:Windows セキュリティのFirewallとネットワーク保護
- Microsoft Support:Microsoft Defenderオフラインスキャン
- Microsoft Support:職場・学校アカウントのサインイン履歴
- Microsoft Learn:侵害アカウントのアクセス失効
- Microsoft Learn:侵害されたメールアカウントへの対応
本記事は2026年8月3日にMicrosoftとReliaQuestの一次情報を確認して改稿しました。攻撃状況、検出名、推奨設定は更新されることがあります。会社管理端末は所属組織のセキュリティ方針とインシデント対応を優先してください。

私、とらべるお(@TravelersHack)が、お得に旅行をするために私が活用していることをまとめています。個人的に大切にしているのが「ポイント」の上手な活用です。ポイントというとオマケというイメージが強いかもしれませんが、うまく利用するとその価値を2倍、3倍と高めることができたりします。
お得に貯める×お得に使う
この掛け合わせが大切ですね。
ポイントサイトで旅行資金を貯める、旅行で貯める
ポイントサイトを使って、ポイ活でホテルポイントやマイルに交換して旅行でなるべくお金を使わないで済むようにします。また、旅行するときは、楽天トラベルやじゃらんネットなどもポイントサイト経由にすることでポイントを貯めます。
ポイントを上手に交換して旅行をお得にする
代表的なのは「マイル交換」でしょうね。クレジットカードや各種キャンペーンなどでポイントをためて、そのポイントを交換して、効率的に旅行します。同じ1ポイントでも交換ルートを工夫するだけで確実に得ができます。
ちなみに「マイラーに向いていない人」というのもいます。自分の旅行スタンスを考えてみることも大切です。他にもホテル系のポイントもお得だったりします。
お得な旅行サービスを活用する
この他、旅行やホテル宿泊をお得にするWEBサービスや会員プログラムを活用するのも手ですね。ポイントに近いところだとHafHのようなコイン(ポイント)を積み立てて宿泊に使えるというサービスもあります。
上手くコインを貯めていけば旅行をお得にすることができるはずです。キャンペーンを活用するのもいいですね。


